

Kritische PHP-Sicherheitslücke „PHP2Shell“
Was Website-Betreiber jetzt tun müssen – Stand: 22. Oktober 2026
Das Wichtigste in Kürze
- In PHP, der Grundlage der meisten Websites und Onlineshops, wurden zwei kritische Sicherheitslücken bekannt.
- Angreifer können darüber ohne Anmeldung Schadcode auf Webservern ausführen.
- Seit dem 21. Oktober gibt es Sicherheitsupdates. Sie müssen auf dem Server eingespielt werden.
- Ältere PHP-Versionen (8.1 und früher) erhalten kein offizielles Update mehr.
- Unsicher, ob Ihre Website betroffen ist? Rufen Sie uns an: 02407 – 953 89 90

Was ist passiert?
Am 20. Oktober 2026 kündigte das PHP-Entwicklerteam ein außerplanmäßiges Sicherheitsupdate an. Kurz darauf wurden Details zu den beiden Lücken vorzeitig öffentlich. Sie tragen die Kennungen CVE-2026-109618 und CVE-2026-109619 und werden unter dem Namen „PHP2Shell" zusammengefasst. Beide sind mit 9,2 von 10 Punkten als kritisch eingestuft.
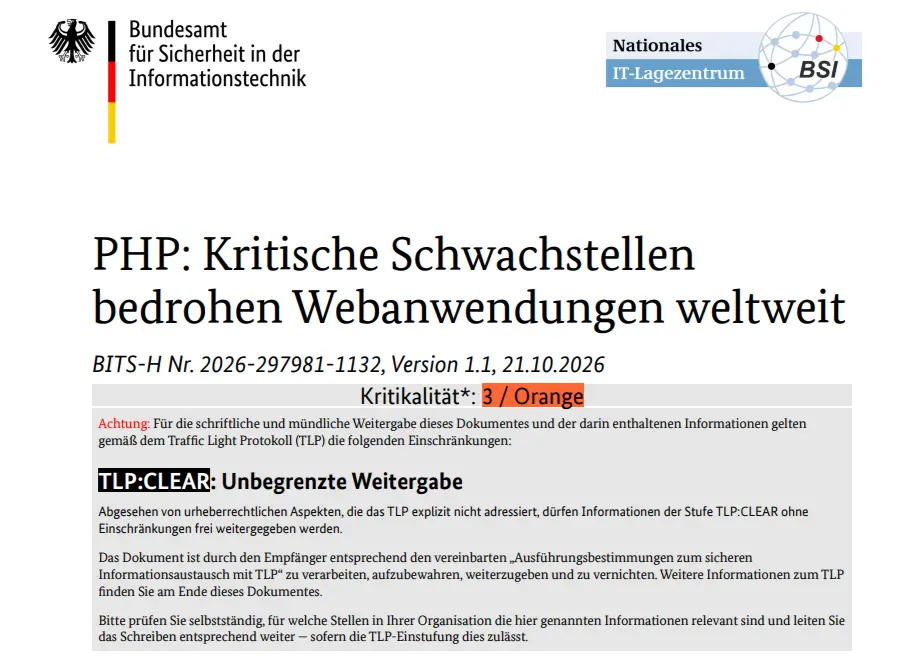
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnte am 21. Oktober ausdrücklich vor den Lücken. Es rechnete mit einer großflächigen Ausnutzung innerhalb weniger Stunden nach Erscheinen der Updates. Inzwischen sind öffentlich verfügbare Angriffswerkzeuge im Umlauf, und erste Angriffe wurden beobachtet.
Bin ich betroffen?
Wahrscheinlich ja, wenn Ihre Website oder Ihr Onlineshop auf PHP läuft. Das gilt zum Beispiel für:
- WordPress und WooCommerce
- Shopware, Magento und viele andere Shopsysteme
- TYPO3, Joomla, Contao und Drupal
- selbst programmierte Anwendungen in PHP
Betroffen sind alle PHP-Versionen bis zurück zu PHP 5, die das Sicherheitsupdate vom 21. Oktober noch nicht erhalten haben. Entscheidend ist also nicht, welches System Sie nutzen, sondern ob das PHP auf Ihrem Server bereits aktualisiert wurde.
Versionen und Handlungsempfehlungen
Welche PHP-Versionen sind sicher?
| PHP-Zweig | Gesicherte Version |
|---|---|
| PHP 8.5 | ab 8.5.12 |
| PHP 8.4 | ab 8.4.27 |
| PHP 8.3 | ab 8.3.36 |
| PHP 8.2 | ab 8.2.35 |
| PHP 8.1 und älter | kein offizielles Update |
Linux-Distributionen wie Ubuntu oder Debian liefern die Korrektur teilweise unter älteren Versionsnummern aus. Maßgeblich ist dann, ob das Sicherheitsupdate der Distribution vom 21. Oktober installiert ist. Ihr Hoster oder Dienstleister kann Ihnen das sagen.
Maßgeschneiderte Sicherheit für Ihr Unternehmen
- Hoster oder Dienstleister fragen. Klären Sie, ob das PHP-Update auf Ihrem Server bereits eingespielt wurde. Bei einfachen Hosting-Paketen erledigt das meist der Anbieter.
- Eigenen Server sofort aktualisieren. Betreiben Sie Ihren Server selbst, spielen Sie das Update ein und starten Sie Webserver und PHP-Dienste neu. Ohne Neustart läuft die alte Version weiter.
- Veraltete PHP-Versionen ablösen. Läuft Ihre Website noch auf PHP 8.1 oder älter, ist ein Umstieg auf eine aktuelle Version dringend nötig. Prüfen Sie dabei, ob Ihr CMS, Theme und Ihre Plugins mitziehen.
- Im Zweifel vorübergehend offline gehen. Ist ein Update nicht sofort möglich, nehmen Sie die Website besser offline oder schalten Sie eine Wartungsseite ohne PHP vor.
- Auf Spuren eines Angriffs prüfen. Die Lücke wurde schon vor dem Update ausgenutzt. Lassen Sie nach dem Update prüfen, ob unbekannte Dateien oder Benutzerkonten aufgetaucht sind.
- Bei der Gelegenheit aufräumen. Löschen Sie Test- und Info-Dateien, alte Backups im Webverzeichnis und nicht benötigte Plugins. Jede überflüssige Datei ist eine mögliche Angriffsfläche.
Unterstützung und häufige Fragen
So unterstützt IT Luchs Sie
Wir haben unsere eigenen Systeme in der Nacht vom 21. Oktober abgesichert und helfen Ihnen gerne, dasselbe für Ihre Website zu tun:
- Schnellcheck: Wir prüfen, welche PHP-Version auf Ihrem Server läuft und ob das Update bereits installiert ist.
- Update einspielen: Auf Ihrem eigenen Server aktualisieren wir PHP und starten die Dienste sicher neu.
- Absichern: Bei Bedarf schalten wir vorübergehend eine Wartungsseite vor, bis das Update erledigt ist.
- Nachkontrolle: Wir prüfen auf Spuren eines Angriffs und schließen weitere Schwachstellen, die uns dabei auffallen.
- Umstieg: Läuft Ihre Seite auf einer veralteten PHP-Version, planen wir mit Ihnen den Wechsel.
Häufige Fragen
Reicht es, WordPress oder mein Shopsystem zu aktualisieren? Nein. Die Lücke steckt in PHP selbst, also in der Software auf dem Server. Updates von WordPress, Shopware oder Plugins schließen sie nicht.
Mein Hoster kümmert sich um Updates. Muss ich etwas tun? Fragen Sie zur Sicherheit nach, ob das Update vom 21. Oktober eingespielt wurde. Bei Managed-Hosting ist das meist der Fall, bei eigenen oder virtuellen Servern meist nicht.
Woran erkenne ich, ob meine Website angegriffen wurde? Oft gar nicht auf den ersten Blick. Hinweise sind unbekannte Dateien auf dem Server, neue Administratorkonten, Weiterleitungen auf fremde Seiten oder Warnungen von Google. Eine Prüfung durch einen Fachmann gibt Sicherheit.
Meine Website läuft noch auf PHP 7 oder 8.0. Was nun? Für diese Versionen gibt es kein offizielles Update. Ein Umstieg auf PHP 8.3 oder 8.4 ist der einzige dauerhafte Schutz. Wir unterstützen Sie dabei, Ihr System vorher auf Kompatibilität zu prüfen.
Weitere Links:
- BSI: PHP – BSI warnt vor kritischen Schwachstellen (Bundesamt für Sicherheit in der Informationstechnik, 21.10.2026)
- DsiN: PHP2Shell – Kritische Sicherheitslücken gefährden Webseiten und Onlineshops (Deutschland sicher im Netz e. V.)
- RUS-CERT: Kritische Schwachstellen in PHP (Universität Stuttgart)
- Help Net Security: PHP2Shell patched (englisch)